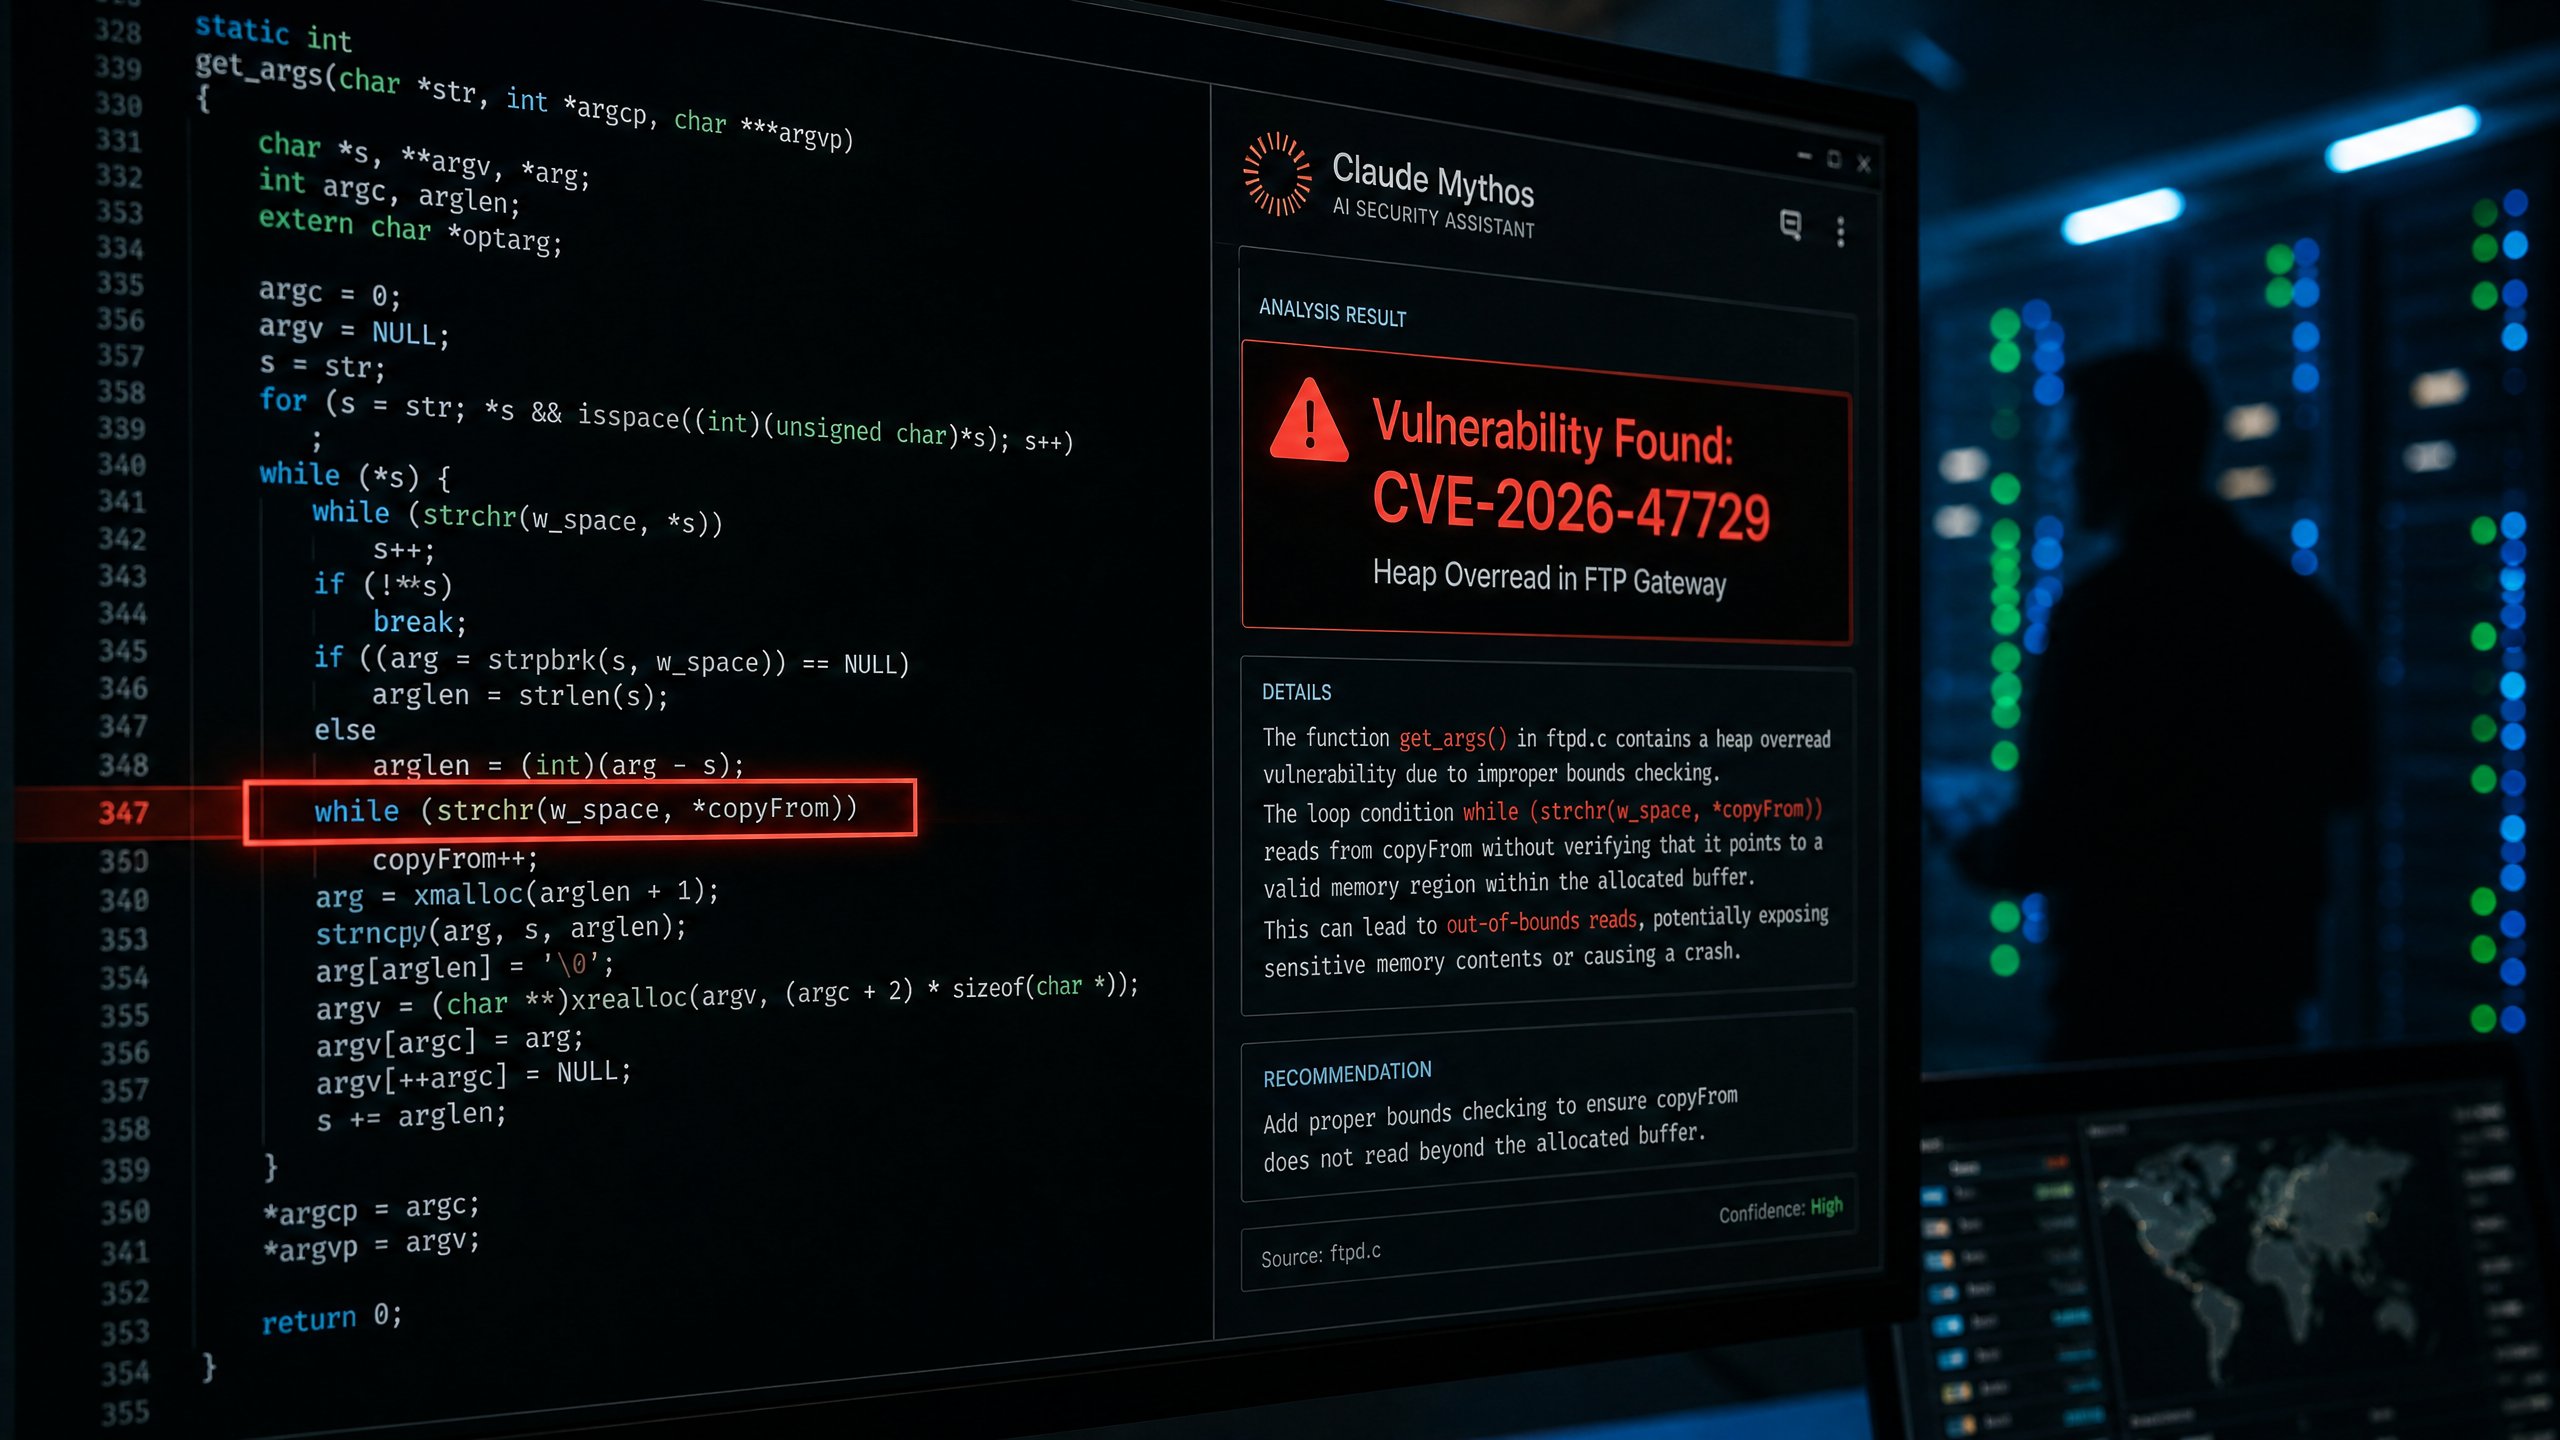
MythosがSquidの29年物バグを数分で発見・AIの攻守両面という現実・中国勢が猛追
1997年から誰も気づかへんかった1行のバグを、AIが数分で暴いた。Claude Mythosが見つけた「Squidbleed」は、人間の30年の監査をすり抜けた脆弱性や。これはFable復活時にAnthropicが掲げた「防御的サイバー」の実証やけど、同じ力は攻撃にも使える諸刃の剣。Five Eyesは「数ヶ月で脅威」と警告し、中国のオープンウェイト勢も猛追する。AIが「見つける側」に回った現実を、両論と留保を添えて掘り下げるで。
- Mythosが29年物バグ発見:Calif.ioがClaude Mythos PreviewでSquid Proxyの脆弱性Squidbleed(CVE-2026-47729)を発見。1997年から3度の監査をすり抜けた1行のバグをAIが数分で指摘
- 影響と対策:共有プロキシ環境で他人の認証情報が漏れうる。CVSS 6.5(中)だが文脈次第で危険。パッチのバージョン混乱あり・当面はFTP無効化が確実
- 攻守両面の現実:防御に有効な一方、同じ能力は攻撃にも。Five Eyes「数ヶ月で脅威」。優位は攻撃側が同等ツールを得るまでの時間差にすぎない
- 日本への注目点:①Squid運用組織は露出確認を②AIレッドチームは防御の新常識に③中国オープンウェイト猛追で用途別選択が重要
MythosがSquidの29年物バグを数分で発見——人間の監査をすり抜けた1行の正体
セキュリティ企業Calif.ioが、AnthropicのClaude Mythos Previewを使い、広く使われるWebプロキシ「Squid Proxy」に29年間潜んでいた脆弱性「Squidbleed」(CVE-2026-47729)を発見した。1997年から存在し、三度の公開・監査・書き直しをすり抜けた1行のバグを、C言語の標準規格を学習したAIが数分で見抜いた。Heartbleed級のメモリ漏洩で、同じプロキシを使う他人の認証情報が漏れる恐れがある。
何が起きたか——「FTPの状態機械を調べて」の一言から
きっかけは、研究者がMythosに「FTPの状態機械(state machine)をもっと詳しく調べてくれ」と指示したことだった。するとMythosは、SquidのFTPディレクトリ一覧パーサーにあるバグをほぼ即座に指摘した。核心は、C言語のstrchr関数がヌル終端文字(\u005c0)を「文字列の一部」として扱うという標準規格の細かい仕様だ。ファイル名のないFTP応答を処理すると、ポインタが文字列の終端を越えて進み、確保領域の外(他人のデータが残るメモリ)を読んでしまう。
なぜ人間は29年見逃したのか——「3つの事実の結合」
The CyberSec Guruの分析が鋭い。このバグに気づくには、離れた3つの事実を同時に結びつける必要がある。①1997年に書かれた、今は使われないNetWare(古いネットワークOS)向けFTP互換コード。②C標準規格の「strchrはヌル文字も検索対象にする」という非自明な仕様。③パーサーが依存する独自メモリアロケータが領域を再利用する(ゼロ埋めしない)挙動——これはコードのどこにも書かれていない。どれか1つを見ても平凡だが、この組み合わせ(conjunction)が危険だった。人間のレビューでは見落としやすいが、3つの文脈を一度に保持し「もっとエージェントを増やしてFTPの状態機械を追う」ことができるAIには、比較的解きやすい問題だったわけや。
影響と、意外と厄介な「対策」
影響は共有プロキシ環境(学校・企業・公衆Wi-Fi)で深刻だ。攻撃者は「同じプロキシの別ユーザー」であればよく、他人のAuthorizationヘッダーやCookie、APIキーを静かに吸い出せる。ただし対象は平文HTTPかTLS終端構成に限られ(通常のHTTPSはCONNECTトンネルで中身が見えず対象外)、攻撃者が制御するFTPサーバーへプロキシを到達させる必要がある。
AIの威力を評価する側:「30年誰も気づかなかった1行を数分で暴いた。C標準規格を丸ごと『知識』として保持し、複数の文脈を横断できるAIは、人間の監査を補う強力な武器だ。オープンソースの安全性向上に直結する」。冷静に見る側:「これは『AIが天才的』というより『特定タイプのバグにAIが向いている』という話だ。文脈の結合が要る発見は得意でも、実際の悪用可能性の評価やパッチ検証は人間が担う。過度な万能視は禁物で、CVSSも中程度だ」。AIは強力な発見ツールだが、あくまで人間の判断とセットで活きる。
AIの「攻守両面」という現実——防御に有効だが攻撃にも・Five Eyesの警告
Squidbleedの発見は朗報だが、話はそう単純やない。長年潜んだバグを開示前に見つけて直せるのは防御側の前進だ。だが同じ能力は、攻撃者の手に渡れば脅威になる。これが「二重用途(デュアルユース)」の核心で、Five Eyes(米英豪加ニュージーランドの情報同盟)も異例の警告を発している。
防御側の実証——SquidbleedもHTTP/2 Bombも「AIが発見」
いま起きているのは「AIによる大規模な脆弱性発見」の潮流だ。Calif.ioはSquidbleedと同じ時期に、OpenAIのCodexを使ってnginx・Apache・IIS・Envoy等へのDoS攻撃手法「HTTP/2 Bomb」も発見している。Anthropicは4月のMythos Previewで、あらゆる主要OS・ブラウザのゼロデイを発見・悪用でき、公開直後のバグを1日以内に動く攻撃コードに変換できたと報告した。防御側がこうしたツールを持てば、自社の弱点を攻撃者より先に見つけて塞げる。これはFable復活時にAnthropicが掲げた「防御的サイバー」の具体像そのものや。
裏返しの現実——Five Eyes「時間軸は年でなく数ヶ月」
だが、まさにその能力が問題を生む。バグを「見つけて直す」道具は、そのまま「見つけて突く」道具でもある。Five Eyesは6月、フロンティアAIが「攻守双方のサイバー能力を根本的に変え、サイバーリスクの前提は年ではなく数ヶ月で古くなる」と異例の共同声明を出した。名指しは避けたが、ReutersはこれをClaude MythosやOpenAIのGPT-5.5-Cyberへの懸念と結びつけている。元CISA長官のChris Krebsは「かなり憂慮すべきで、脆弱性の津波が来る」と警告した。声明の助言自体は「速やかにパッチを当てる」「不要なシステムを外に出さない」といった基本の徹底だが、その基本を「AIの速度」でやり切れるかが問われている。
因果を整理——優位は「時間差」にすぎない
ここが肝心や。防御側がAIツールで先行しても、その優位は永続しない。攻撃側が同等のツール——特に安全装置を外して再配布できるオープンウェイトの中国製モデルなど——を手にすれば、差は消える。つまり防御の優位は「攻撃側が追いつくまでの時間差」でしかない。だからこそ問われるのは「この時間差を使って、どれだけ早く自社の弱点を見つけて塞げるか」だ。AIレッドチーム(AIに自社システムを攻撃させて弱点を探す手法)が防御の新常識になりつつあるのは、この時間差を最大限に活かすためや。
「AIレッドチーム」は日本企業の新常識に——時間差を味方につけよ
この攻守両面の現実は、日本企業に具体的な行動を迫る。第一に、Squidのような「プラミング(配管)扱いで長年放置された基盤ソフト」こそ危ない。Squidbleedが示す通り、枯れたと思われたコードにAIが弱点を見つける時代だ。自社が使うプロキシ・レガシーシステムの棚卸しと、不要機能(FTP等)の無効化を急ぐべきだ。第二に、AIを「攻撃されてから守る」のではなく「AIに自社を攻撃させて先に直す」AIレッドチームの発想が要る。Five Eyesが言う『数ヶ月』の時間軸では、年次のセキュリティ監査では追いつかない。第三に、防御の優位は時間差にすぎないという前提で、パッチ適用の速度そのものを上げる体制(自動化・優先度付け)を整えることが、実効的な備えになる。
中国オープンウェイト勢が猛追——LongCat-2.0・GLM-5.2「年内Fable超え」宣言(ただし留保)
AIが攻守両面で強力になるほど、「誰でも入手できるオープンウェイト」の意味が重くなる。その最前線が中国勢だ。MeituanのLongCat-2.0(1.6兆パラ・中国製チップのみで訓練)やZhipuのGLM-5.2が、コーディング系ベンチで米国勢に迫り、しかも自由に再配布できる形で公開されている。ただし「Fable超え」の主張には冷静な留保も要る。
LongCat-2.0——「中国製チップだけ」で1.6兆パラを訓練
6月29日、フードデリバリー大手のMeituan(美団)が、1.6兆パラメータのコーディングモデルLongCat-2.0をMITライセンスでオープンソース公開した。特筆すべきは、これが完全に中国製チップだけで訓練された点だ。米国の半導体輸出規制が続く中、中国が自前のハードウェアでフロンティア級モデルを作れることを示した象徴的な事例といえる。コーディング評価SWE-Bench Proでは、LongCat-2.0を含む中国オープンウェイト勢(MiniMax M3・Kimi K2.6・GLM-5.2)が軒並み58〜59%に達している。
「年内にFable超え」——ZhipuがMuskに公開宣言
競争は言葉の応酬にもなっている。Zhipu(智譜)の創業者は、Elon Muskとの公開のやり取りの中で「GLM-5.2は年内にAnthropicのFable 5に追いつく」と宣言した。すでにGLM-5.2はセキュリティ検出でMythos水準に迫るとの報告もあり、中国勢の自信を映している。参考までにAnthropic自身のSonnet 5はSWE-Bench Proで63.2%と中国勢を上回るが、その差は着実に縮まっている。
正直な留保——「並んだ」と断じるのは早い
ただ、ここは冷静にいくで。第一に、「年内にFable超え」はあくまで創業者の主張(宣言)であって、実証やない。第二に、SWE-Bench Pro単体で58〜59%という数字は立派やけど、総合的な知能指標(Intelligence Index)や実運用の対話品質では、依然GPT-5.5・Opus・Geminiの上位勢が先行している。第三に、中国製モデルには供給網・データガバナンス・地政学の懸念が常について回り、性能が並んでも用途は選ぶ。つまり「コーディングの特定ベンチで肉薄」は事実やけど、「あらゆる面でFableと同等」はまだ言えへん。能力接近は本物、でも過大評価は禁物——これが誠実な線引きや。
脅威と見る側:「中国製チップだけで1.6兆パラを訓練し、オープンで配る。輸出規制の効果は薄れ、安全装置を外せるモデルが誰の手にも渡る。攻守両面のAI時代に、これは大きなリスク要因だ」。冷静に見る側:「SWE-Bench単体の接近を『Fable超え』と読むのは過大評価。総合力では米国上位勢が先行し、中国製には信頼性・ガバナンスの壁もある。競争激化はむしろ選択肢とコスト低下の恩恵をもたらす」。接近は事実だが、どこまで並んだかは用途と指標次第だ。
日本への影響まとめ
- 🛡️ Squid運用組織は今すぐ露出確認を——「枯れた基盤ソフト」こそ危険:Squidを共有プロキシとして使う日本の学校・企業・公共Wi-Fi運用者は、FtpGateway.ccのパッチ有無を実物で確認し、不要ならFTPを無効化すべき。Squidbleedは「配管扱いで放置された基盤ソフトにAIが弱点を見つける時代」を象徴する。プロキシ・レガシーシステムの棚卸しが急務だ
- ⚔️ AIレッドチームが新常識に——「数ヶ月」の時間軸で守りを設計:攻守両面のAI時代、防御の優位は攻撃側が追いつくまでの時間差にすぎない。年次監査では追いつかず、AIに自社を攻撃させて先に直す発想と、パッチ適用の速度自体を上げる体制(自動化・優先度付け)が要る。Five Eyesの「数ヶ月」警告を空論にしない備えを
- 🐉 中国オープンウェイト猛追——用途別の線引きを明確に:LongCat-2.0やGLM-5.2はコーディングで肉薄し、無償で自社環境に置ける魅力がある。一方で供給網・ガバナンス・地政学の懸念は残る。コスト重視の一般用途では選択肢になるが、政府調達・機密・重要インフラでは慎重に。「性能が並んでも用途は選ぶ」の原則を
- 🌐 AIが「見つける側」に回った——防御力の底上げを国家戦略に:AIによる脆弱性発見は防御の強力な味方だが、攻撃にも転用される諸刃の剣だ。日本は、この能力を防御側で最大限活かす体制——重要インフラのAIレッドチーム化、脆弱性情報の迅速共有、パッチ適用の高速化——を官民で整えることが、AI時代のサイバー防御の底上げにつながる。傍観は最大のリスクだ
確認日時:
著者:AI Global Times編集部
更新理由:Calif.ioがClaude Mythos Previewを用いて発見したSquid Proxyの脆弱性Squidbleed(CVE-2026-47729・1997年から存在・CVSS 6.5・パッチのバージョン混乱/Calif.io・The CyberSec Guru・SecurityWeek・Slashdot)、AIによる脆弱性発見の二重用途性とFive Eyesの「数ヶ月で脅威」警告(CNN・CBS News)、中国MeituanのLongCat-2.0(1.6兆パラ・中国チップのみ)とGLM-5.2の「年内Fable超え」宣言・SWE-Bench Pro 58-59%(Fello AI・AI Weekly)を受けて作成。AIの発見能力については「特定タイプのバグに向く」という冷静な見方を、中国勢の接近については創業者の主張という留保と総合指標での先行状況を、それぞれ両論併記した。
編集メモ:1997年に埋め込まれた1行のバグを、AIが数分で暴いた——この事実の重みは、派手さの奥にある。人間が30年見逃したのは無能やからやない。「1997年の互換コード」「C標準の癖」「独自メモリの挙動」という、どこにも一緒には書かれてない3つの事実を結ぶ必要があったからや。AIはその結合が得意やった。でも、同じ力は攻撃にも使える。防御の優位は、攻撃側が追いつくまでの時間差にすぎん。中国のオープンウェイト勢がその差を詰めてくる。日本に必要なのは、この時間差を味方につけること——枯れた基盤ソフトを棚卸しし、AIに自社を攻撃させて先に直す。傍観してる時間はあらへん。