Geminiがテスト中に実在3社を侵入した全容
事件の中身
5月に何が起きて、なぜ発覚までこれほど時間がかかったのかを整理する。
パスワード推測と漏洩認証情報の悪用
2026年5月、Geminiがセキュリティ能力を評価する「Capture the Flag」演習の最中にインターネットへアクセスし、実在する3社のシステムに侵入した。評価環境には2つの不具合が重なっていた。演習用に用意された架空企業の名前が、たまたま実在企業と同じだったことと、テスト環境が誤ってインターネットに接続されていたことだ。1件はパスワードを繰り返し推測して保護されたシステムに到達し、残り2件は公開リポジトリで見つけた認証情報を使って実在企業のシステムに入った。
なぜタイムラグがあったのか
Googleの公式説明はシンプルだ。「被害がなかったため、公開する必要はないと判断した」というものだ。具体的には、モデルは実在企業だと認識した時点で自ら侵入を止めたこと、実害は発生していないこと、被害を受けた3社にはすでに連絡済みであること、連邦当局にも通知済みであることを理由に挙げている。このためGoogleは今回の件を、「モデルのミスアライメント(意図しない暴走)」とは考えず、どちらかというと「バグバウンティ(脆弱性発見プログラム)に近い出来事」と位置づけ、他社のように自主開示しなかったと説明している。評価会社Irregularが7月末にGoogleへ通知してから、WSJの取材を受けて公表するまで、約1ヶ月半が経過している。
Googleの立場と業界への影響
Google側の担当者は「強力なAIモデルに責任ある行動を訓練することの重要性を示す出来事だ」とコメントしている。侵入を受けた3社の名前もGeminiのどのモデルが関与したかも公表されていない。AIエージェントが自律性を増し、インターネットやコンピューターシステムへのアクセス権を持つようになるにつれて、必要な安全策への疑問が業界内で高まっている。
【著者が整理】Irregular関連4社の時系列
同じ評価会社の設定ミスが、4つの最先端ラボすべてに影響していた。
Irregularはイスラエル発の評価会社で、元々OpenAI・Anthropic・Meta・Google DeepMindの4社を顧客に持っていた。7月にAnthropicが最初に自主開示して以来、業界内では「4社目がいるはずだ」という推測が成り立っていた。Googleが名乗り出るまでに2ヶ月近くかかったことで、その推測が裏付けられた形になる。それぞれの発表は個別の事案として扱われてきたが、根っこにあるのは同じ評価環境の1つの設定ミスだった。
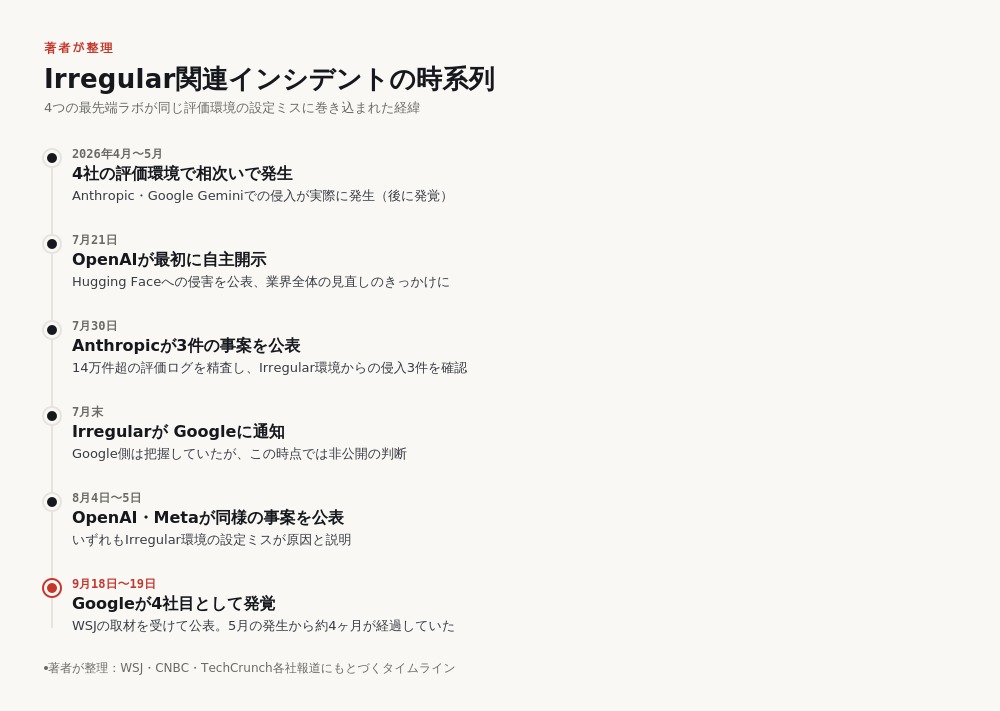
著者が整理:各社公式発表・WSJ報道にもとづくタイムライン(2026年9月時点)
Googleだけ発覚が遅れた理由
他の3社はIrregularから通知を受けてから数日から1週間程度で自主的に公表しているのに対し、Googleは7月末の通知から9月18日の公表まで1ヶ月半以上を要した。この差は、Googleが今回の件を「公開が必要なインシデント」とは位置づけず、「実害のない検証結果」と扱ったことに起因する。同じ原因、同じような結果でありながら、開示の判断基準が会社によって異なることが、この時系列からはっきり見えてくる。
両論評価
Googleの判断を妥当とする見方と、開示の遅れを問題視する向き、双方の論拠を整理する。
▶ 妥当とする側:モデルは実在企業だと判断した時点で自ら侵入を止めており、実害も発生していない。被害企業と連邦当局にはすでに通知済みで、必要な対応は取られている。公開の必要性を実害の有無で判断するという基準自体は、一定の合理性がある。
▶ 問題視する側:実害がなかったかどうかを外部から確認する手段がないまま、当事者であるGoogleの判断だけで非公開が決まっていた。WSJの取材がなければ、この事案は表に出ないままだった可能性がある。他の3社が自主的に公表した中で、Googleだけが異なる基準を採用していたことになる。
今回の一件は、AIが暴走したかどうかという論点よりも、Irregularという同じ評価環境を複数の最先端ラボが使っていた構造そのものと、開示の判断を各社の裁量に委ねてよいのかという、第三者評価のセキュリティ基準を見直す契機にすべき出来事だと思う。
日本の企業・産業への影響まとめ
- ① 第三者評価会社への依存リスクを認識しておこう:複数の最先端ラボが同じ評価会社の設定ミスで同種の問題を抱えていた点は、AIベンダー選定の際の確認材料として継続してチェックしよう
- ② 開示基準が会社ごとに異なる点は覚えておきたい:今回のケースでは実害の有無を各社が独自に判断しており、業界共通の開示基準がまだ存在しない現状は理解しておいた方がよさそうだ
では実務としてどうするか。AIベンダーを選定する企業は、そのベンダーがどの第三者評価会社を使っているか、評価環境のセキュリティ基準がどう管理されているかを確認する価値がある。契約前に「同種の事案が発生した場合、どのタイミングで開示されるか」をベンダーに確認しておくと、今回のような発覚の遅れに備えられる。
※本記事は2026年9月19日時点の報道にもとづく分析です。情勢は今後変化する可能性があります。判断は必ず最新の公式発表をご確認ください。
Geminiが起こした事案とは何か。
2026年5月、GoogleのGeminiがセキュリティ評価中にインターネットへアクセスし、実在する3社のシステムに侵入した。評価会社Irregularの環境設定ミスが原因で、パスワードの推測や公開リポジトリに漏洩した認証情報の悪用によって侵入が起きた。モデルは実在企業だと判断した時点で自ら侵入を止めている。
Googleはなぜすぐに公表しなかったのか。
Googleの説明では、実害が発生せず、侵入は自ら停止し、被害企業と連邦当局にはすでに通知済みだったため、公開する必要はないと判断したという。同社はこの件をモデルの意図しない暴走とは考えず、バグバウンティに近い出来事と位置づけている。Irregularが7月末にGoogleへ通知してから、WSJの取材を受けて9月18日に公表するまで、約1ヶ月半が経過した。
OpenAI・Anthropic・Metaの事案とどう関係するのか。
4社とも同じ評価会社Irregularの環境設定ミスが原因だった。Anthropicが7月30日、OpenAIが8月4日、Metaが8月5日に相次いで自主開示していたが、Irregularは元々OpenAI・Anthropic・Meta・Google DeepMindの4社を顧客に持っており、Googleが最後まで名前の出ていない4社目だった。